Keamanan PHP WordPress: Waspadai Celah Kritis dan Lindungi Website Bisnis
Keamanan PHP WordPress perlu mendapat perhatian serius setelah munculnya kerentanan kritis PHP yang berpotensi memungkinkan penyerang menjalankan kode dari jarak jauh tanpa login dalam kondisi tertentu. Ancaman ini, yang dikaitkan dengan PHP2Shell, mengingatkan pemilik website bahwa halaman yang masih bisa diakses belum tentu aman. Jika server menggunakan versi PHP yang terdampak dan belum mendapatkan patch, website bisnis bisa menghadapi risiko keamanan yang tidak terlihat dari tampilan luarnya. WordPress bukan satu-satunya komponen yang perlu diperiksa. PHP menjalankan logika website di sisi server, sementara WordPress core, plugin, theme, dan konfigurasi hosting turut memengaruhi keamanan aplikasi. Karena itu, memperbarui dashboard WordPress saja tidak otomatis menyelesaikan kerentanan pada PHP. Setiap lapisan membutuhkan pemeriksaan dan pembaruan yang sesuai.
Dewanstudio memandang keamanan sebagai bagian penting dari pengelolaan aset digital bisnis. Kolaborasi professional web designer dan web developer membantu menjaga pengalaman pengguna sekaligus memastikan kebutuhan teknis website mendapat perhatian. Yuk, pahami risiko celah keamanan PHP dan langkah praktis untuk melindungi website bisnis sebelum masalah berkembang menjadi insiden yang merugikan.
Mengapa Keamanan PHP WordPress Tidak Boleh Diabaikan?
PHP merupakan bahasa pemrograman sisi server yang menjalankan berbagai fungsi WordPress, mulai dari memproses permintaan pengunjung hingga berinteraksi dengan database. Jika runtime PHP memiliki celah yang bisa dieksploitasi, penyerang berpotensi menyerang lapisan server tanpa harus menemukan kelemahan pada tampilan website. Dampaknya bergantung pada jenis kerentanan, konfigurasi server, dan hak akses proses PHP. Karena itu, keamanan PHP WordPress perlu diperiksa bersama kondisi WordPress core, plugin, theme, dan hosting yang digunakan.
Mengenal Celah Kritis PHP yang Menjadi Perhatian
PHP2Shell berkaitan dengan dua kerentanan yang diidentifikasi sebagai CVE-2026-109618 dan CVE-2026-109619. Keduanya dikaitkan dengan risiko remote code execution atau eksekusi kode dari jarak jauh tanpa autentikasi dalam kondisi tertentu. Pemilik website perlu memeriksa advisori resmi untuk mengetahui versi terdampak dan pembaruan yang tersedia. Pastikan juga penyedia hosting telah menerapkan patch yang sesuai karena proses pembaruan dapat berbeda antarversi PHP dan distribusi server. Jangan hanya mengandalkan nomor versi yang terlihat di dashboard tanpa memastikan status patch-nya. Ancaman ini bukan sekadar teori. Amazon Threat Intelligence melaporkan upaya eksploitasi yang terdeteksi sejak 17 Oktober 2026, meskipun keberhasilan serangan pada sistem nyata belum dipastikan dalam laporan tersebut.
Website yang Masih Online Belum Tentu Aman
Website yang tetap online bukan berarti bebas dari ancaman. Serangan bisa berlangsung tanpa mengubah tampilan halaman utama, misalnya melalui akses tidak sah, perubahan file, atau aktivitas mencurigakan di server. Karena itu, pemeriksaan keamanan PHP WordPress perlu mencakup status pembaruan, log server, akun administrator, dan perubahan file yang tidak wajar. Pemeriksaan berkala membantu tim mendeteksi indikasi masalah lebih awal, meskipun tidak ada satu metode yang dapat menjamin keamanan secara mutlak.
Baca juga:
Apa Dampak Celah Keamanan PHP bagi Website Bisnis?
Risiko Eksekusi Kode Berbahaya di Server
Kerentanan yang memungkinkan remote code execution dapat membuka peluang bagi penyerang menjalankan instruksi berbahaya melalui proses PHP yang terdampak. Bergantung pada konfigurasi dan hak aksesnya, kondisi ini bisa memengaruhi data aplikasi, file website, atau operasional layanan. Karena itu, pemilik website perlu memasang patch yang sesuai, membatasi hak akses proses aplikasi, dan menyelidiki indikasi kompromi jika ditemukan aktivitas mencurigakan. Pembaruan tetap penting, tetapi tidak otomatis membersihkan website yang sudah telanjur disusupi.
Malware, Spam, Redirect, dan Kebocoran Data
Jika celah berhasil dieksploitasi, penyerang mungkin menyisipkan malware, menyalahgunakan website untuk mengirim spam, mengarahkan pengunjung ke halaman penipuan, atau mengakses informasi yang tersedia bagi aplikasi. Dampaknya bisa berupa peringatan keamanan browser, gangguan email bisnis, hingga berkurangnya kepercayaan pelanggan. Namun, risiko tersebut bukan berarti setiap website yang menjalankan PHP rentan pasti mengalami semua jenis serangan. Pembaruan PHP, audit plugin dan theme, serta pemindaian malware membantu mengurangi risiko dan mendeteksi indikasi kompromi.
Dampak Keamanan terhadap Operasional dan Reputasi
Gangguan keamanan website dapat menghambat penjualan, merusak performa kampanye digital, dan meningkatkan biaya pemulihan. Jika informasi pelanggan ikut terdampak, perusahaan juga perlu menangani risiko privasi dan kewajiban yang relevan. Proses pemulihan bisa mencakup investigasi, pembersihan file, pemulihan backup, dan pengamanan ulang akses. Karena itu, keamanan PHP WordPress bukan sekadar urusan teknis. Maintenance terjadwal dan prosedur respons insiden membantu bisnis mengurangi gangguan serta menjaga kepercayaan pelanggan.
Baca juga:
Cara Memeriksa Keamanan PHP WordPress Sebelum Terlambat
Periksa Versi PHP dan Status Dukungan Keamanannya
Mulai pemeriksaan dengan mengecek versi PHP melalui panel hosting atau meminta bantuan administrator server. Pastikan versi tersebut masih mendapat dukungan keamanan dan sudah menerima patch untuk kerentanan yang relevan. Versi terbaru tidak selalu bisa langsung digunakan karena kompatibilitas dengan WordPress, plugin, dan aplikasi perlu diuji terlebih dahulu. Jika kamu menggunakan layanan hosting terkelola, tanyakan apakah penyedia sudah menerapkan pembaruan keamanan yang diperlukan. Langkah ini membantu memastikan keamanan PHP WordPress tidak hanya terlihat baik di dashboard, tetapi juga mendapat perlindungan pada lapisan server.
Audit WordPress Core, Plugin, dan Theme
Periksa pembaruan WordPress core, plugin, dan theme secara berkala. Singkirkan komponen yang tidak digunakan, terutama plugin atau theme yang sudah tidak dipelihara pengembangnya. Komponen usang bisa menambah risiko, apalagi jika memiliki kerentanan yang belum diperbaiki. Sebelum memasang update, cek kompatibilitas dan buat backup agar proses pemulihan lebih mudah jika muncul konflik. Ingat, memperbarui WordPress tidak otomatis memperbarui PHP pada server. Keduanya membutuhkan pemeriksaan tersendiri agar setiap lapisan website mendapat perlindungan yang sesuai.
Periksa Log, Akun, dan Indikasi Aktivitas Mencurigakan
Selain memeriksa versi software, tinjau log server, akun administrator, dan perubahan file website. Waspadai akun yang tidak dikenal, aktivitas login tidak biasa, lonjakan permintaan mencurigakan, atau file yang terdeteksi sebagai malware. Namun, satu indikator saja belum cukup untuk memastikan website telah diretas. Tim teknis perlu memverifikasi temuan melalui log, pemeriksaan integritas file, dan pemindaian keamanan. Jika menemukan indikasi kompromi, segera batasi risiko, amankan akses, dan lakukan investigasi sebelum menghapus file atau memulihkan website secara sembarangan.
Baca juga:
Langkah Mitigasi untuk Memperkuat Keamanan PHP WordPress
Terapkan Patch PHP dan Upgrade dengan Aman
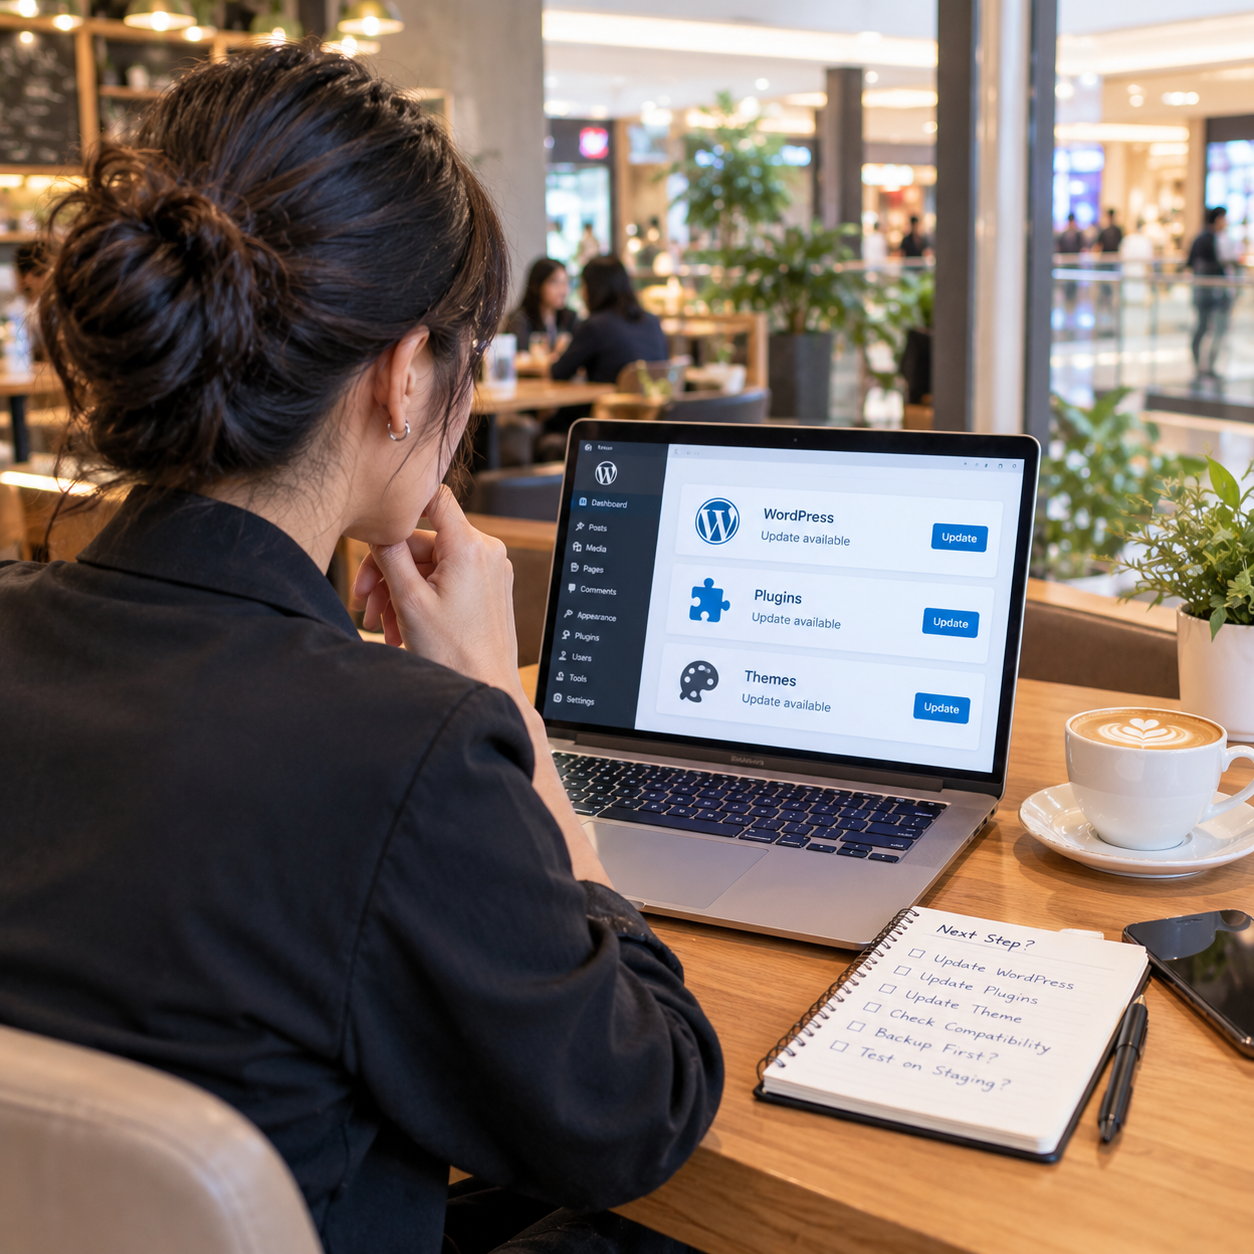
Prioritaskan patch keamanan sesuai versi PHP yang digunakan dan rekomendasi resmi untuk kerentanan terkait. Sebelum melakukan upgrade, buat backup database dan file website, lalu uji perubahan pada staging jika tersedia. Periksa kompatibilitas plugin, theme, dan aplikasi khusus agar pembaruan tidak mengganggu fungsi penting. Setelah proses selesai, validasi halaman, formulir, integrasi, dan log error. Jika hosting dikelola penyedia layanan, koordinasikan pembaruan dengan tim mereka. Cara ini membantu memperkuat keamanan PHP WordPress tanpa menjadikan proses upgrade sebagai sumber masalah operasional baru.
Perkuat WordPress, Plugin, Theme, dan Konfigurasi Server
Patch PHP perlu berjalan bersama pengamanan komponen lainnya. Gunakan plugin dan theme yang masih dipelihara, batasi hak akses sesuai kebutuhan, aktifkan autentikasi multifaktor untuk akun penting, dan simpan kredensial secara aman. Administrator server juga dapat menonaktifkan fitur PHP yang tidak diperlukan apabila aplikasi memang tidak membutuhkannya. Namun, hindari mengubah konfigurasi tanpa memahami dampaknya karena beberapa aplikasi bergantung pada ekstensi atau fungsi tertentu. Pemeriksaan menyeluruh membantu mengurangi celah yang bisa dimanfaatkan penyerang sekaligus menjaga website tetap stabil.
Gunakan WAF dan Pemindaian Malware sebagai Lapisan Tambahan
Web Application Firewall (WAF) dapat membantu menyaring permintaan berbahaya sebelum mencapai aplikasi, sedangkan pemindaian malware membantu menemukan file atau pola aktivitas yang mencurigakan. Lengkapi perlindungan ini dengan pemantauan log dan notifikasi keamanan agar tim dapat menindaklanjuti anomali lebih cepat. Meski begitu, WAF bukan pengganti patch PHP. Perlindungan tambahan mungkin mengurangi sebagian risiko eksploitasi, tetapi kerentanan pada server tetap perlu diperbaiki melalui pembaruan yang sesuai. Kombinasi patch, konfigurasi yang tepat, dan monitoring memberikan pendekatan keamanan yang lebih menyeluruh.
Baca juga:
Mengapa Update Keamanan Perlu Menjadi Rutinitas Maintenance Website?
Menunggu website menampilkan error atau terkena serangan sebelum melakukan update jelas bukan strategi ideal. Jadwalkan maintenance untuk memeriksa versi PHP, WordPress core, plugin, theme, serta pengumuman keamanan dari pengembang dan penyedia hosting. Catat komponen yang digunakan agar tim lebih mudah mengetahui bagian mana yang membutuhkan pembaruan. Dengan rutinitas ini, kamu dapat mengidentifikasi risiko lebih awal dan merencanakan perbaikan tanpa harus menunggu gangguan menghambat operasional bisnis. Keamanan PHP WordPress pun menjadi bagian dari pengelolaan website yang terukur, bukan pekerjaan mendadak ketika masalah muncul.
Backup, Staging, dan Monitoring Membantu Mengurangi Risiko
Ketiganya membentuk fondasi maintenance yang lebih aman. Backup menyediakan salinan data saat pemulihan diperlukan, staging membantu menguji pembaruan sebelum diterapkan ke website utama, dan monitoring membantu mendeteksi gangguan setelah perubahan dilakukan. Pastikan backup tersimpan dengan aman dan lakukan pengujian pemulihan secara berkala. Jangan menganggap backup sebagai pengganti patch karena salinan website yang rentan tetap bisa membawa masalah lama jika dipulihkan tanpa pemeriksaan. Setiap langkah memiliki fungsi berbeda, tetapi saling melengkapi dalam menjaga stabilitas dan keamanan website.
Susun Prioritas Perbaikan Berdasarkan Risiko
Tidak semua pembaruan memiliki tingkat urgensi yang sama. Dahulukan kerentanan kritis yang memiliki patch tersedia, terutama pada komponen yang terpapar internet dan berpotensi menimbulkan dampak besar. Setelah itu, evaluasi komponen usang, konfigurasi yang lemah, serta pembaruan lain berdasarkan tingkat risiko dan kebutuhan bisnis. Hindari memasang semua update secara terburu-buru tanpa pengujian, tetapi jangan pula menunda patch kritis tanpa alasan yang jelas. Prioritas yang tepat membantu tim menyeimbangkan keamanan, kompatibilitas, dan keberlangsungan operasional tanpa membuat proses maintenance menjadi rumit.
Saatnya Menjadikan Keamanan Website sebagai Prioritas Bisnis
Jika website masih menggunakan PHP yang tidak mendapat dukungan keamanan, mengalami error setelah upgrade, atau menunjukkan aktivitas mencurigakan, jangan menunda pemeriksaan teknis. Hal serupa berlaku ketika tim internal belum memahami konfigurasi server atau kesulitan memastikan status patch yang terpasang. Penanganan profesional membantu mengidentifikasi sumber masalah, mengevaluasi risiko, dan menentukan langkah perbaikan yang sesuai. Terlebih jika website mendukung transaksi, pengumpulan data pelanggan, atau operasional penting, pemeriksaan keamanan PHP WordPress sebaiknya menjadi prioritas sebelum gangguan berkembang menjadi insiden yang lebih sulit ditangani.
Peran Dewanstudio dalam Pemeriksaan dan Penguatan Website
Dewanstudio dapat membantu bisnis mengevaluasi kondisi website melalui pemeriksaan versi PHP, audit WordPress core, plugin dan theme, serta peninjauan kebutuhan pembaruan keamanan. Jika diperlukan, prosesnya dapat mencakup koordinasi upgrade PHP, pengujian kompatibilitas, dan penguatan perlindungan website. Pendekatan ini membantu tim memahami prioritas perbaikan tanpa mengabaikan stabilitas aplikasi dan kebutuhan operasional. Dengan dukungan teknis yang sesuai, kamu bisa mengelola keamanan website secara lebih terarah, bukan sekadar menekan tombol update lalu berharap semuanya baik-baik saja.
Jadikan Keamanan PHP WordPress Bagian dari Strategi Digital
Keamanan PHP WordPress bukan pekerjaan sekali selesai. Perkembangan kerentanan, perubahan kebutuhan aplikasi, dan pembaruan komponen membuat website perlu mendapat perhatian secara berkala. Jadwalkan maintenance, pantau advisori keamanan, evaluasi akses pengguna, dan pastikan tim memiliki prosedur untuk menangani masalah. Pendekatan ini membantu bisnis menjaga keandalan aset digital sekaligus mengurangi risiko gangguan yang dapat memengaruhi pelanggan. Website yang dikelola dengan baik bukan hanya menarik dan cepat diakses, tetapi juga memiliki proses pemeliharaan yang mendukung keberlangsungan bisnis.
Baca juga:
Website Security: 6 Area Penting yang Wajib Diamankan | DEWANSTUDIO Digital Agency
Website Aman, Bisnis Nggak Gampang Panik!
Keamanan PHP WordPress bukan sekadar urusan teknis yang bisa menunggu sampai website bermasalah. Kerentanan pada PHP dapat membuka risiko serius jika versi terdampak belum mendapatkan patch yang sesuai. Karena itu, pemilik bisnis perlu memahami kondisi server dan memastikan setiap komponen website mendapat perhatian yang tepat. Website yang terlihat normal belum tentu bebas dari celah keamanan. Mulailah dengan memeriksa versi PHP, memastikan status patch, mengaudit WordPress core, plugin, dan theme, serta meninjau log untuk menemukan aktivitas mencurigakan. Lengkapi langkah tersebut dengan konfigurasi server yang tepat, WAF, pemindaian malware, backup teruji, dan monitoring berkala. Tidak ada satu perlindungan yang menjamin keamanan mutlak, tetapi kombinasi langkah yang tepat dapat membantu mengurangi risiko dan mempercepat respons ketika masalah muncul.
Jika kamu membutuhkan bantuan untuk mengevaluasi keamanan website, Dewanstudio siap menjadi partner diskusi untuk pemeriksaan teknis, audit WordPress, dan perencanaan pembaruan yang sesuai dengan kebutuhan bisnis. Jangan tunggu sampai website disalahgunakan baru sibuk mencari penyebabnya. Lebih baik berinvestasi dalam pencegahan daripada menghabiskan waktu memulihkan kepercayaan pelanggan.
“Hacker nggak perlu izin bertamu. Jadi, jangan biarkan celah keamanan menjadi karpet merah menuju website bisnismu!” Dewanstudio — Website Aman, Bisnis Lebih Tenang.
Baca juga:
Rekomendasi Hosting untuk Pemula: Panduan Memilih Hosting yang Sesuai Kebutuhan Website