Website Security: 6 Area Penting yang Wajib Diamankan
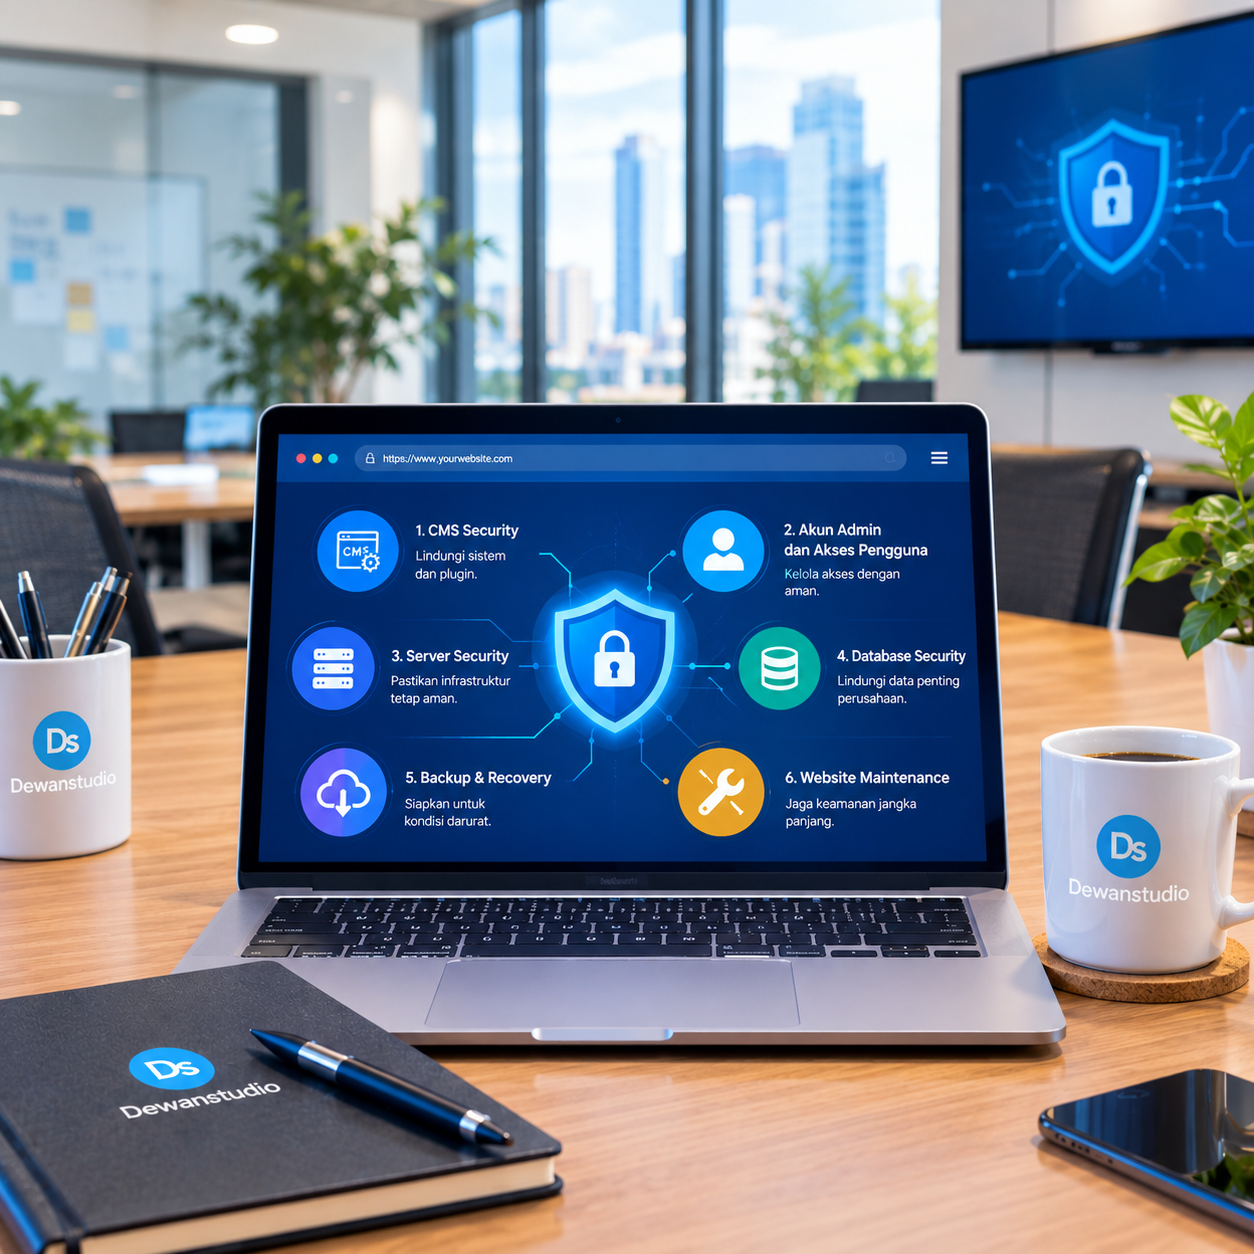
Website security bukan sekadar memasang plugin keamanan atau mengganti password secara berkala. Keamanan website bisnis mencakup CMS, akun admin, server, database, hingga backup. Ancaman juga tidak selalu berupa serangan besar. Password lemah, plugin usang, dan konfigurasi yang kurang tepat bisa menjadi celah bagi pihak yang tidak bertanggung jawab. Insiden keamanan dapat mengganggu operasional, membocorkan data pelanggan, dan merusak reputasi perusahaan. Website yang terlihat normal pun belum tentu aman karena aktivitas mencurigakan bisa berlangsung tanpa disadari. Tanpa pemantauan rutin, masalah kecil berpotensi berkembang menjadi gangguan yang lebih serius.
Karena itu, website security perlu menjadi bagian dari strategi pengembangan sejak awal. Dewanstudio memandang website bisnis bukan hanya soal tampilan, tetapi juga fondasi teknis yang terencana. Professional web designer perlu mempertimbangkan pengalaman pengguna, sedangkan web developer memastikan implementasi teknis mengikuti praktik keamanan yang tepat. Mari kenali enam area penting yang perlu kamu lindungi.
1. CMS Security, Fondasi Keamanan Website Bisnis

CMS seperti WordPress memudahkan tim mengelola konten tanpa harus selalu mengubah kode. Namun, sistem inti, tema, plugin, dan komponen pihak ketiga tetap membutuhkan perlindungan. Jika salah satunya memiliki celah keamanan, penyerang bisa mencoba memperoleh akses atau mengubah konten. Karena itu, CMS security bergantung pada pemilihan komponen, konfigurasi, pembaruan, dan pemeliharaan yang konsisten.
Mengapa CMS dan Plugin yang Usang Berisiko?
CMS, tema, dan plugin yang tidak diperbarui bisa menyimpan kerentanan yang sudah diketahui publik. Penyerang dapat mencari website yang masih menggunakan versi rentan untuk mencoba menyusup atau mengakses data. Risiko ini juga berlaku pada library dan komponen pihak ketiga. Tim perlu memantau pengumuman keamanan, memastikan komponen masih mendapat dukungan, dan memprioritaskan patch penting. Inventaris komponen yang jelas membantu menjaga CMS security tetap terkendali.
Update CMS Bukan Sekadar Mengejar Versi Terbaru
Pembaruan CMS perlu dilakukan terencana karena versi baru bisa memengaruhi kompatibilitas plugin, tema, atau fitur website. Sebelum menerapkannya, periksa catatan rilis, buat backup, lalu uji perubahan di staging environment. Jika semua fungsi penting berjalan baik, lanjutkan pembaruan ke website produksi dan periksa hasilnya. Patch keamanan kritis tetap perlu ditangani segera dengan proses pengujian yang proporsional agar perlindungan meningkat tanpa mengganggu operasional.
Kurangi Komponen yang Tidak Lagi Digunakan
Plugin tidak aktif, tema lama, dan ekstensi yang terlupakan dapat menambah beban pemeliharaan serta risiko keamanan jika masih memiliki celah atau bisa diakses. Periksa komponen secara berkala, lalu hapus yang tidak lagi dibutuhkan setelah memastikan tidak ada fitur penting yang bergantung padanya. Hindari memasang terlalu banyak plugin untuk fungsi sederhana. CMS yang lebih ramping memudahkan tim memantau perubahan dan menjaga website security.
Baca juga:
API dalam Bisnis Digital: Cara Website Berkomunikasi dengan Sistem Lain
2. Akun Admin dan Hak Akses Pengguna
Akun pengguna merupakan bagian penting dari website security karena akses yang sah pun bisa disalahgunakan jika pengelolaannya lemah. Risiko meningkat ketika banyak orang berbagi satu akun atau memperoleh hak administrator tanpa kebutuhan jelas. Gunakan akun individual, atur izin berdasarkan tanggung jawab, dan pantau aktivitas penting. Dengan begitu, tim lebih mudah menelusuri perubahan dan membatasi dampak jika sebuah akun disusupi.
Password Kuat Saja Belum Cukup
Gunakan password unik untuk setiap layanan agar kebocoran satu akun tidak otomatis membahayakan akun lain. Password manager membantu tim membuat dan menyimpan kredensial dengan aman, sedangkan multi-factor authentication (MFA) menambahkan lapisan verifikasi selain password. Hindari membagikan kredensial melalui grup percakapan atau dokumen terbuka. Jika ada indikasi kebocoran, segera amankan akun dan periksa aktivitasnya untuk melindungi akses serta data security.
Terapkan Prinsip Least Privilege
Prinsip least privilege berarti setiap pengguna hanya memperoleh izin yang dibutuhkan untuk menjalankan tugasnya. Editor konten tidak harus memiliki akses ke konfigurasi server, sementara tim marketing mungkin cukup membutuhkan akses ke alat analitik. Batasi hak administrator dan tinjau izin secara berkala, terutama ketika peran karyawan berubah atau vendor menyelesaikan proyek. Pembagian akses yang tepat mengurangi risiko kesalahan dan membatasi dampak jika akun disusupi.
Amankan Proses Login dan Akun Pengguna
Terapkan pembatasan percobaan login, notifikasi aktivitas mencurigakan, dan pencatatan perubahan penting pada akun admin. Konfigurasikan perlindungan secara proporsional agar tidak menghambat pengguna yang sah. Ketika karyawan pindah peran atau kerja sama dengan vendor berakhir, segera cabut akses yang tidak lagi diperlukan. Jika muncul indikasi penyusupan, periksa sesi aktif dan amankan akun terkait. Langkah sederhana ini membantu menjaga website security secara konsisten.
Baca juga:
3. Server Security dan Infrastruktur Website

Server menjadi fondasi tempat website berjalan, sehingga keamanannya tidak boleh luput dari perhatian. Sistem operasi, web server, runtime, framework, dan dependensi perlu dikelola secara berkala untuk mengurangi risiko eksploitasi. Server security juga mencakup konfigurasi akses, perlindungan koneksi, dan pemantauan aktivitas. Infrastruktur yang aman bukan berarti harus menggunakan teknologi paling mahal, melainkan menerapkan perlindungan sesuai risiko dan kebutuhan website bisnis.
Pastikan Server Mendapatkan Patch Keamanan
Sistem operasi dan perangkat lunak server yang usang dapat menyimpan celah keamanan yang dimanfaatkan penyerang. Karena itu, tim perlu memantau ketersediaan patch untuk sistem operasi, web server, runtime, framework, dan dependensi aplikasi. Jadwalkan pembaruan, uji perubahan yang berisiko, dan prioritaskan kerentanan kritis agar tidak menunggu terlalu lama. Inventaris komponen yang digunakan juga membantu tim mengetahui bagian mana yang membutuhkan perhatian. Dengan pengelolaan pembaruan yang konsisten, server security lebih terjaga tanpa mengabaikan stabilitas website.
Gunakan HTTPS dan Konfigurasi Keamanan yang Tepat
HTTPS menggunakan TLS untuk melindungi data selama perjalanan antara browser dan server. Namun, HTTPS saja tidak menjamin seluruh website aman jika aplikasi atau server masih memiliki celah. Tim juga perlu mengatur security headers, membatasi akses ke layanan yang tidak diperlukan, serta menyimpan secret dan environment variables di tempat yang terlindungi, bukan menuliskannya langsung dalam kode publik. Konfigurasi yang tepat membantu mengurangi risiko kebocoran kredensial dan penyalahgunaan fitur. Jadi, jangan berhenti pada ikon gembok di browser. Website security membutuhkan perlindungan koneksi sekaligus pengamanan sistem di baliknya.
Tambahkan Lapisan Perlindungan Sesuai Risiko
Firewall membantu membatasi lalu lintas jaringan, sedangkan Web Application Firewall (WAF) dapat menyaring permintaan HTTP yang terindikasi berbahaya. Tim juga bisa menerapkan rate limiting untuk mengendalikan permintaan berlebihan dan memantau log guna menemukan aktivitas mencurigakan. Untuk website yang berisiko mengalami serangan Distributed Denial of Service (DDoS), pertimbangkan perlindungan tambahan sesuai skala trafik dan kebutuhan operasional. Tidak semua bisnis memerlukan konfigurasi yang sama. Evaluasi risiko terlebih dahulu agar investasi server security tepat sasaran dan perlindungan berjalan efektif.
Baca juga:
https://www.dewanstudio.com/performa-website-pengalaman-pelanggan/
4. Database Security dan Perlindungan Data
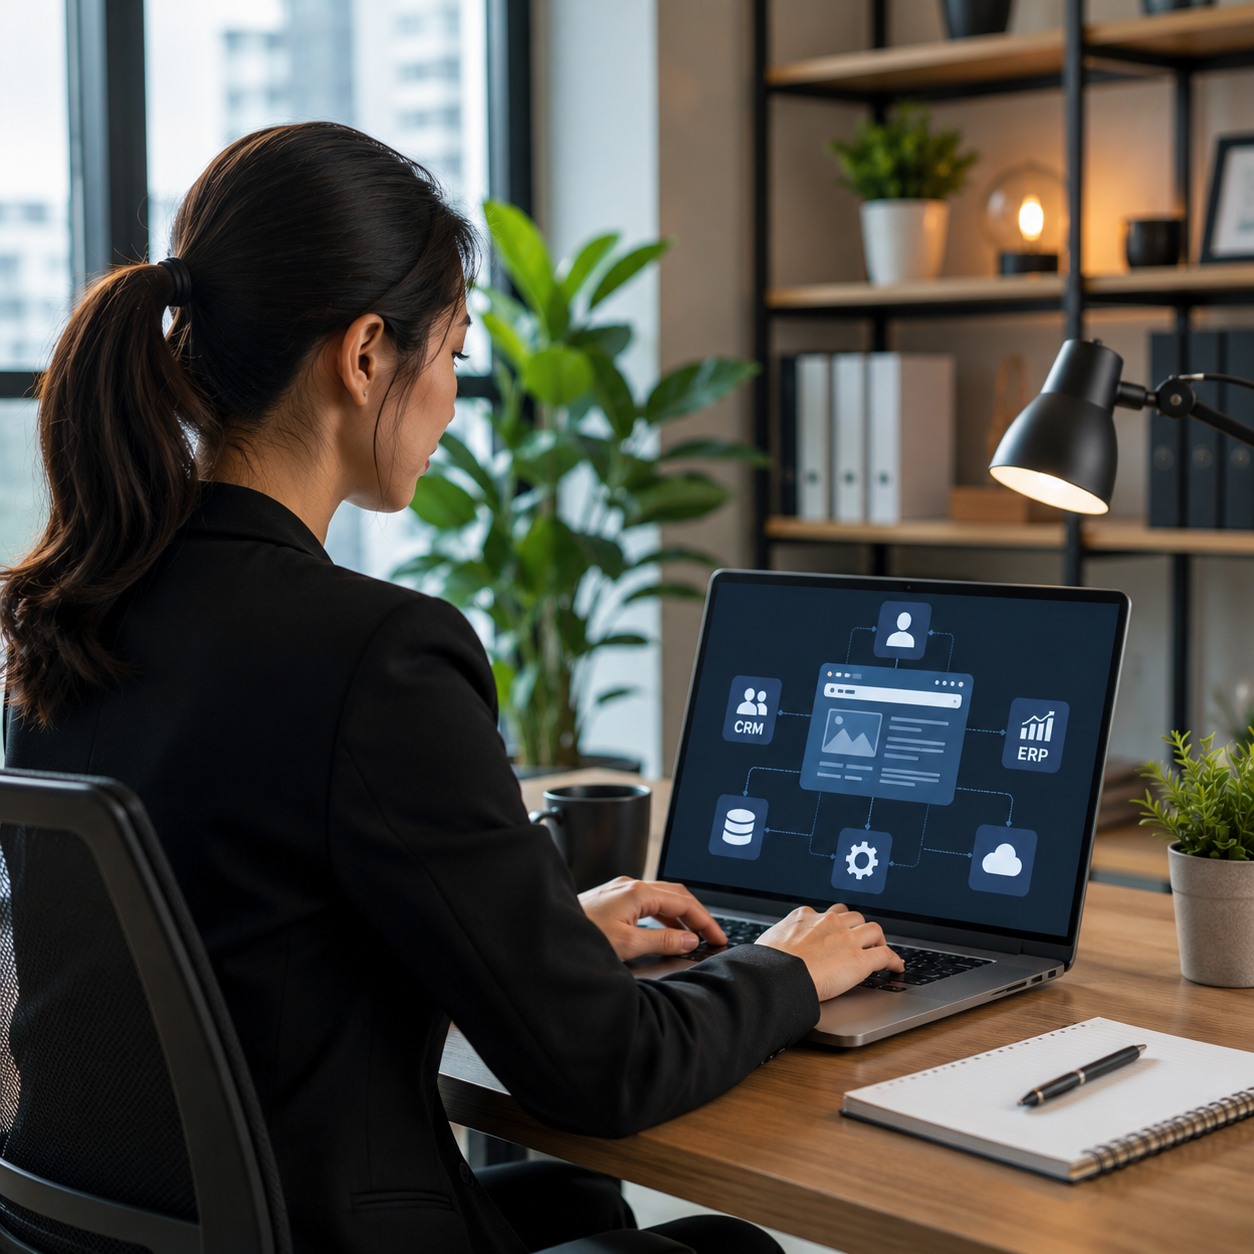
Database menyimpan informasi penting, mulai dari akun pengguna hingga data pelanggan dan transaksi bisnis. Jika aksesnya tidak terkontrol, dampaknya bisa meluas meskipun tampilan website tetap normal. Karena itu, data security perlu mencakup pembatasan akses database, pengamanan proses pengolahan data, dan perlindungan integrasi antarsistem. Tim juga perlu memahami jenis data yang disimpan serta siapa yang benar-benar membutuhkannya. Pendekatan ini membantu perusahaan mengurangi risiko kebocoran tanpa menghambat operasional.
Batasi Akses Langsung ke Database
Gunakan akun database terpisah dengan hak akses minimum sesuai kebutuhan aplikasi. Hindari memberikan izin administrator penuh kepada akun yang hanya perlu membaca atau memperbarui data tertentu. Akses database juga sebaiknya dibatasi dari jaringan yang memang memerlukannya, bukan dibuka ke internet tanpa alasan kuat. Simpan kredensial dalam pengelola secret atau konfigurasi lingkungan yang terlindungi, bukan di repositori kode publik. Jika akses dibatasi dengan benar, kebocoran satu kredensial tidak otomatis memberi penyerang kendali penuh atas database. Langkah ini menjadi fondasi penting website security, terutama bagi website bisnis yang mengelola informasi pelanggan.
Lindungi Data Pelanggan dan Informasi Bisnis
Perlindungan database dimulai sejak aplikasi menerima dan memproses input pengguna. Validasi input membantu memastikan data sesuai format yang diharapkan, sedangkan parameterized queries membantu mencegah SQL injection, yaitu upaya menyisipkan perintah SQL berbahaya melalui input. Data sensitif juga perlu dilindungi dengan enkripsi yang sesuai, baik saat dikirim maupun ketika disimpan jika diperlukan. Selain itu, perusahaan perlu membatasi pengumpulan data, mengatur masa penyimpanan, dan menangani informasi pribadi sesuai regulasi yang berlaku. Praktik tersebut memperkuat data security sekaligus membantu menjaga kepercayaan pelanggan terhadap website bisnis.
Jangan Abaikan Data yang Mengalir ke Sistem Lain
Website bisnis sering terhubung dengan API, CRM, ERP, payment gateway, atau layanan pihak ketiga. Setiap koneksi menambah titik yang perlu diamankan karena data dan akses dapat berpindah antarsistem. Terapkan autentikasi dan otorisasi yang sesuai, batasi izin API key, serta simpan kredensial integrasi di tempat yang terlindungi. Tim juga perlu mencabut akses yang tidak lagi digunakan dan memantau perubahan pada integrasi penting. Jika satu layanan mengalami masalah, pembatasan akses dapat membantu mencegah dampaknya meluas. Dengan pengelolaan integrasi yang terencana, website security tidak berhenti pada website utama, tetapi mencakup seluruh koneksi digital yang mendukung operasional bisnis.
Baca juga:
Website Bisnis dan Integrasi API: Cara Menghubungkan CRM, ERP & Payment Gateway
5. Backup, Recovery, dan Kesiapan Menghadapi Insiden

Backup menjadi salah satu lapisan penting dalam website security karena gangguan tidak selalu bisa dicegah sepenuhnya. Serangan siber, kesalahan konfigurasi, hingga kegagalan server dapat membuat data atau layanan tidak bisa diakses. Dengan strategi backup dan pemulihan yang tepat, perusahaan punya jalan untuk mengembalikan website tanpa harus membangun semuanya dari awal.
Backup Harus Terjadwal dan Terpisah
Frekuensi backup sebaiknya mengikuti seberapa sering data berubah dan seberapa besar dampak jika data tersebut hilang. Website transaksi mungkin membutuhkan backup lebih sering dibandingkan website profil perusahaan yang jarang diperbarui. Simpan salinan cadangan di lokasi terpisah dari sistem utama dan lindungi aksesnya dengan autentikasi serta enkripsi yang sesuai. Kamu juga bisa menerapkan prinsip 3-2-1: tiga salinan data, pada dua jenis media berbeda, dengan satu salinan di lokasi terpisah. Strategi ini membantu menjaga data security ketika sistem utama mengalami gangguan atau kompromi.
Uji Proses Restore, Bukan Hanya Membuat Backup
File backup yang tersedia belum tentu bisa digunakan saat keadaan darurat. Karena itu, tim perlu menguji proses restore secara berkala, termasuk pemulihan file, database, konfigurasi, dan layanan pendukung. Pastikan hasil pemulihan bisa dijalankan dengan baik serta sesuai kebutuhan operasional. Catat waktu yang dibutuhkan dan kendala yang muncul agar proses berikutnya lebih efektif. Pengujian ini juga membantu perusahaan memahami berapa lama website mungkin tidak tersedia dan seberapa banyak data yang berpotensi hilang. Dengan begitu, backup benar-benar menjadi bagian dari strategi website security, bukan sekadar rutinitas penyimpanan.
Siapkan Recovery Plan dan Respons Insiden
Ketika website terindikasi disusupi, tim perlu bertindak terarah, bukan langsung menghapus semua jejak yang ditemukan. Isolasi sistem terdampak jika diperlukan, simpan log dan bukti yang relevan, lalu amankan kredensial yang berpotensi bocor. Setelah sumber masalah dipahami dan celah ditangani, pulihkan sistem dari backup atau sumber tepercaya yang sudah diperiksa. Lakukan evaluasi untuk mengetahui penyebab insiden dan mencegah kejadian serupa. Recovery plan yang jelas membantu tim mengambil keputusan lebih cepat sekaligus mengurangi dampak gangguan terhadap bisnis.
6. Website Maintenance untuk Menjaga Keamanan Jangka Panjang
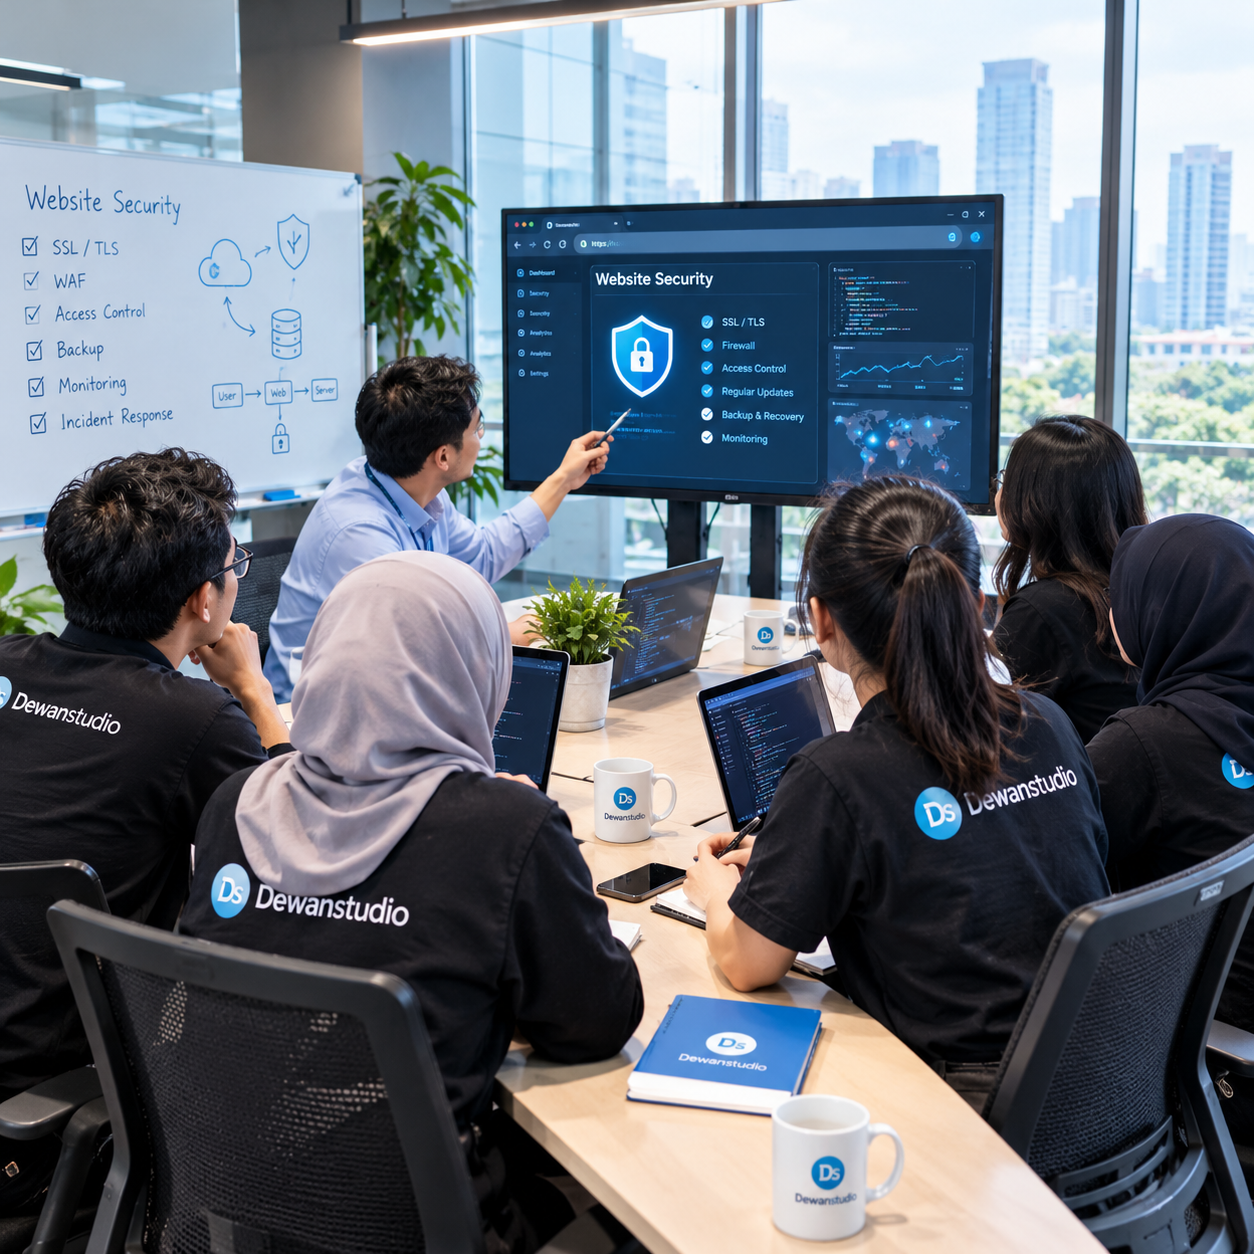
Website security bukan pekerjaan sekali selesai setelah website diluncurkan. Ancaman berubah, komponen mendapatkan pembaruan, dan kebutuhan bisnis terus berkembang. Karena itu, website maintenance perlu mencakup pemantauan keamanan, pemeriksaan teknis, dan evaluasi berkala. Dengan rutinitas yang terencana, tim dapat menemukan indikasi masalah lebih awal sebelum berkembang menjadi gangguan besar.
Pantau Kondisi Website secara Berkala
Pemantauan rutin membantu tim mengenali perubahan yang tidak biasa, seperti lonjakan aktivitas login, modifikasi file mencurigakan, gangguan uptime, atau sertifikat TLS yang mendekati kedaluwarsa. Periksa juga log server, notifikasi keamanan, dan hasil pemindaian kerentanan sesuai kebutuhan website. Monitoring membantu mendeteksi sinyal awal, sedangkan audit keamanan mendalam diperlukan untuk mengevaluasi konfigurasi, kontrol akses, dan potensi kelemahan secara lebih menyeluruh. Keduanya saling melengkapi dalam menjaga website security agar tidak hanya mengandalkan pemeriksaan ketika masalah sudah terjadi.
Jadikan Security Testing Bagian dari Siklus Pengembangan
Fitur baru dan perubahan kode perlu melewati pemeriksaan keamanan sebelum diluncurkan ke website produksi. Tim dapat menerapkan code review, dependency scanning untuk mendeteksi komponen rentan, serta vulnerability assessment untuk menemukan kelemahan yang perlu diperbaiki. Untuk website dengan risiko lebih tinggi, pengujian dapat diperluas sesuai kompleksitas sistem dan jenis data yang dikelola. Pendekatan ini membantu tim menemukan masalah lebih awal, ketika perbaikannya cenderung lebih mudah dibandingkan setelah fitur digunakan banyak orang. Dengan memasukkan pengujian keamanan ke siklus pengembangan, website security menjadi bagian dari proses kerja, bukan pekerjaan tambahan di akhir proyek.
Bangun Rutinitas Website Security Bersama Tim yang Tepat
Keamanan website membutuhkan kerja sama antara tim IT, pengelola konten, manajemen, dan partner teknologi. Tim IT menangani infrastruktur serta kontrol teknis, pengelola konten menjaga akses dan aktivitas publikasi, sedangkan manajemen menetapkan prioritas berdasarkan risiko bisnis. Partner teknologi seperti Dewanstudio dapat membantu pengembangan dan website maintenance melalui perencanaan teknis, pembaruan, serta evaluasi berkala sesuai kebutuhan proyek. Pembagian tanggung jawab yang jelas membuat setiap pihak memahami perannya. Hasilnya, website security lebih mudah dijaga secara konsisten seiring pertumbuhan bisnis.
Baca juga:
Maintenance Website WordPress vs Website Custom, Apa Bedanya?
Website Security Perlu Dijaga, Bukan Sekadar Dipasang
Website security bukan hanya urusan password kuat atau memasang antivirus. Perlindungan yang efektif mencakup CMS, akun pengguna, server, database, backup, hingga kesiapan menghadapi insiden. Setiap lapisan punya peran berbeda, tetapi semuanya saling mendukung untuk menjaga website tetap aman, data terlindungi, dan operasional bisnis berjalan dengan baik. Mulailah dengan mengevaluasi keamanan website bisnis berdasarkan risiko, jenis data yang dikelola, serta kebutuhan operasional. Website profil perusahaan tentu memiliki kebutuhan berbeda dari platform transaksi atau aplikasi yang terhubung dengan banyak sistem. Kamu tidak harus menerapkan semua teknologi sekaligus. Prioritaskan celah paling berisiko, pastikan kontrol dasar berjalan baik, lalu tingkatkan perlindungan seiring perubahan kebutuhan.
Bersama Dewanstudio, pengembangan dan website maintenance dapat direncanakan sebagai bagian dari strategi digital jangka panjang. Kolaborasi dengan web developer dan tim yang memahami kebutuhan teknis membantu perusahaan membangun website yang bukan hanya menarik dan fungsional, tetapi juga lebih siap menghadapi risiko keamanan. Sebab, website yang baik bukan sekadar bisa diakses, melainkan juga mampu menjaga kepercayaan orang yang menggunakannya.
“Website boleh tampil meyakinkan di depan. Tapi kalau pintu belakangnya lupa dikunci, hacker nggak perlu repot-repot mengetuk.”
Baca juga: