Keamanan Website: Sudah Pakai HTTPS, Berarti Aman?
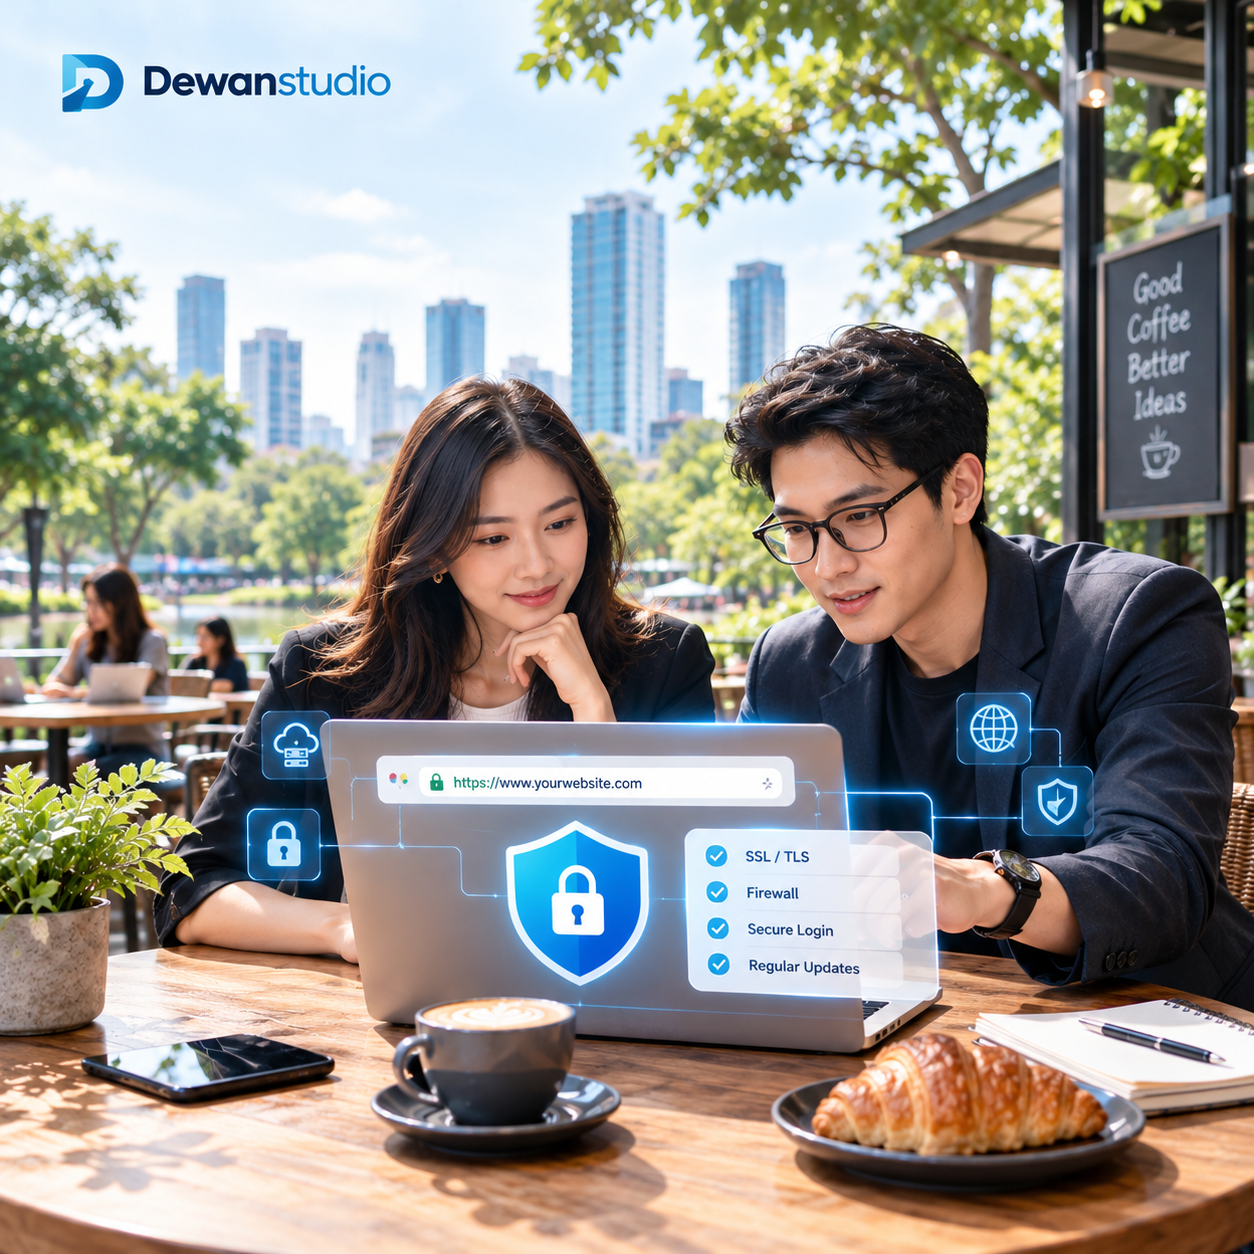
Keamanan website sering dianggap beres begitu ikon gembok muncul di browser dan alamat website menggunakan HTTPS. Pemilik bisnis pun merasa tenang karena pengunjung bisa mengakses halaman tanpa peringatan keamanan. Namun, ikon gembok bukan jaminan bahwa seluruh sistem website bebas dari ancaman. HTTPS memang penting, tetapi perlindungan website tidak berhenti di sana. Website tetap bisa diretas meskipun HTTPS aktif. Plugin yang rentan, password administrator yang lemah, malware, hingga konfigurasi server yang keliru dapat membuka celah bagi penyerang. Karena itu, website security membutuhkan pendekatan yang lebih luas daripada sekadar mengenkripsi koneksi. Dalam konteks cyber security, setiap komponen dan akses yang terhubung dengan website perlu mendapat perhatian.
Bagi bisnis, masalah keamanan bisa berujung pada kebocoran data, gangguan operasional, hingga hilangnya kepercayaan pelanggan. Dewanstudio memandang keamanan sebagai bagian penting dari pengalaman digital sejak tahap perancangan hingga pemeliharaan. Kolaborasi professional web designer dan web developer membantu membangun website yang bukan hanya menarik dan nyaman digunakan. Namun juga memiliki fondasi teknis yang lebih kuat. Jadi, sebelum merasa aman karena sudah menggunakan HTTPS, yuk pahami dulu perlindungan yang sebenarnya kamu miliki.
Apa Sebenarnya yang Dilindungi HTTPS?
HTTPS melindungi komunikasi antara browser dan server melalui enkripsi. Perlindungan ini membantu mencegah pihak lain membaca atau mengubah data selama proses pengiriman, misalnya ketika pengunjung mengisi formulir atau melakukan transaksi. HTTPS juga menggunakan sertifikat digital untuk membantu browser memverifikasi identitas server. Namun, perlindungan tersebut tidak otomatis mencakup seluruh komponen website. Ikon gembok menandakan koneksi menggunakan HTTPS dengan sertifikat yang diterima browser, bukan bukti bahwa website bebas dari celah keamanan atau selalu dikelola oleh pihak tepercaya.
Mengenal Hubungan HTTPS, SSL, dan TLS
HTTPS, SSL, dan TLS sering disebut bersamaan, padahal fungsinya berbeda. HTTPS merupakan protokol komunikasi web yang menggunakan TLS untuk melindungi koneksi, sedangkan SSL adalah teknologi pendahulu yang sudah tidak layak digunakan pada koneksi modern. Istilah sertifikat SSL masih populer, meskipun koneksi HTTPS saat ini umumnya menggunakan TLS. Kamu tidak harus membeli sertifikat mahal agar website aman. Yang penting, sertifikat valid, konfigurasi TLS sesuai standar modern, dan halaman website menggunakan HTTPS dengan benar. Ingat, sertifikat valid tidak otomatis melindungi aplikasi, database, atau akun administrator dari serangan.
Data yang Terenkripsi Belum Tentu Aman dari Semua Ancaman
Bayangkan website bisnis menggunakan HTTPS, tetapi password administratornya bocor karena dipakai di beberapa layanan. Penyerang bisa memanfaatkan akun tersebut untuk mengubah konten atau memasang kode berbahaya. HTTPS tetap bekerja karena koneksi masih terenkripsi, tetapi akun yang sudah dibajak tetap dapat disalahgunakan. Risiko serupa terjadi ketika pengunjung memasukkan password ke halaman login palsu yang juga memakai HTTPS. Artinya, keamanan website harus mencakup perlindungan koneksi, akun pengguna, aplikasi, dan data tersimpan. Koneksi terenkripsi saja belum cukup untuk melindungi seluruh sistem.
Mengapa Website dengan HTTPS Masih Bisa Diretas?
Plugin, CMS, dan Framework yang Tidak Ter-update
Website modern biasanya mengandalkan CMS, plugin, framework, dan library untuk menjalankan berbagai fitur. Jika komponen tersebut memiliki celah keamanan yang belum diperbaiki, penyerang dapat mencoba memanfaatkannya untuk mengakses sistem. Risiko ini berlaku pada website WordPress maupun aplikasi berbasis framework seperti Laravel. HTTPS tidak dapat memperbaiki kode yang rentan karena fungsinya hanya melindungi komunikasi. Untuk menjaga keamanan website, lakukan pembaruan secara terencana, uji kompatibilitas melalui staging environment, dan buat backup sebelum perubahan diterapkan. Komponen yang sudah tidak mendapat dukungan juga perlu dievaluasi agar tidak menjadi titik lemah.
Password Lemah dan Hak Akses yang Terlalu Luas
Celah keamanan tidak selalu berasal dari kode. Password yang mudah ditebak, penggunaan kata sandi berulang, dan akun lama yang masih aktif juga bisa membuka akses bagi penyerang. Bayangkan mantan staf masih memiliki hak administrator karena akunnya belum dinonaktifkan. Risiko ini dapat dikurangi dengan menggunakan password unik, mengaktifkan autentikasi multifaktor atau MFA, serta membatasi hak akses sesuai kebutuhan. Staf yang bertugas mengunggah artikel, misalnya, tidak selalu membutuhkan izin untuk mengubah konfigurasi sistem. Audit akun secara berkala membantu bisnis mengetahui siapa yang memiliki akses dan memastikan izin yang tidak lagi diperlukan segera dicabut.
Malware, Phishing, dan Kesalahan Konfigurasi
Dapat mengancam website melalui jalur berbeda. Malware bisa menyisipkan kode berbahaya, sedangkan phishing menipu pengguna agar menyerahkan informasi login kepada pihak yang menyamar sebagai layanan tepercaya. Kesalahan konfigurasi juga dapat membuat file penting atau layanan internal terbuka tanpa perlindungan memadai. Contohnya, API key tersimpan di repositori publik atau file backup bisa diakses langsung oleh pengunjung. HTTPS tidak otomatis mencegah masalah tersebut. Karena itu, pemilik website bisnis perlu meninjau konfigurasi, menjaga kerahasiaan kredensial, dan memantau aktivitas mencurigakan. Jika website menunjukkan tanda-tanda telah diretas, lakukan investigasi dan pemulihan secara terkontrol, bukan sekadar memperbarui sertifikat lalu menganggap masalah selesai.
Baca juga:
Trust Signal: Cara Meningkatkan Kredibilitas Brand | Dewanstudio
Lapisan Keamanan Website yang Tidak Boleh Diabaikan
Update Sistem dan Patch Kerentanan secara Berkala
Memperbarui CMS, plugin, framework, library, dan komponen server merupakan langkah penting untuk menjaga keamanan website. Update sering membawa perbaikan celah yang bisa dimanfaatkan penyerang. Namun, jangan asal klik tombol update, terutama jika website menjadi bagian penting dari operasional bisnis. Gunakan staging environment untuk menguji kompatibilitas, buat backup sebelum perubahan, dan terapkan jadwal pembaruan yang konsisten. Dengan begitu, sistem tetap terawat tanpa mengorbankan stabilitas website yang sedang berjalan.
Firewall, Proteksi Login, dan Kontrol Akses
Keamanan website membutuhkan beberapa lapisan perlindungan yang saling melengkapi. Web Application Firewall (WAF), misalnya, membantu menyaring lalu lintas web yang mencurigakan sebelum mencapai aplikasi. Pembatasan percobaan login dan autentikasi multifaktor (MFA) membantu mengurangi risiko pembobolan akun, sedangkan prinsip least privilege memastikan setiap pengguna hanya memperoleh akses yang dibutuhkan. Tidak semua website memerlukan konfigurasi yang sama. Pilih perlindungan berdasarkan jenis aplikasi, data yang dikelola, dan risiko bisnis, lalu evaluasi efektivitasnya secara berkala.
Backup, Monitoring, dan Rencana Pemulihan
Backup menjadi penyelamat ketika website mengalami kerusakan, serangan malware, atau kehilangan data. Simpan salinan secara berkala di lokasi terpisah dari sistem utama agar insiden pada server tidak ikut merusak seluruh cadangan. Namun, punya backup saja belum cukup. Uji proses pemulihannya untuk memastikan data benar-benar bisa digunakan ketika dibutuhkan. Lengkapi langkah ini dengan monitoring aktivitas mencurigakan dan pencatatan log agar tim teknis lebih mudah menelusuri kejadian. Rencana pemulihan yang jelas membantu bisnis mengurangi waktu henti dan kembali beroperasi dengan lebih terkontrol.
Keamanan Website Bisnis Dimulai dari Proses Pengembangannya
Secure Coding dan Validasi Input Pengguna
Keamanan website sebaiknya dipikirkan sejak proses pengembangan, bukan baru diperiksa setelah muncul masalah. Web developer dapat menerapkan prinsip secure by design melalui validasi input, pengelolaan sesi yang tepat, pembatasan akses API, dan penyimpanan rahasia aplikasi secara aman. Langkah ini membantu mengurangi risiko seperti injeksi kode dan penyalahgunaan akses. Pengujian keamanan juga perlu menjadi bagian dari proses development sebelum fitur dirilis. Dengan pendekatan tersebut, bisnis tidak sekadar menambal celah setelah terjadi insiden, tetapi berupaya mencegah kerentanan sejak awal.
UI/UX yang Membantu Pengguna Mengenali Risiko
Desain UI/UX juga berperan dalam membangun pengalaman digital yang lebih aman. Professional web designer dapat merancang formulir, halaman login, dan pesan konfirmasi yang jelas agar pengguna memahami tindakan yang sedang mereka lakukan. Contohnya, pesan kesalahan sebaiknya membantu pengguna tanpa membocorkan informasi teknis sensitif. Tampilan yang konsisten juga memudahkan pengguna mengenali alur resmi website. Meski demikian, desain yang baik bukan pengganti perlindungan teknis. UI/UX perlu berjalan bersama autentikasi yang tepat, pengelolaan sesi yang aman, dan kontrol akses yang memadai.
Integrasi Sistem dan Layanan Pihak Ketiga yang Terkendali
Payment gateway, API, chatbot, dan plugin eksternal bisa memperluas kemampuan website bisnis, tetapi setiap integrasi juga perlu dievaluasi risikonya. Layanan yang memperoleh akses ke data atau sistem harus memiliki izin sesuai kebutuhan, bukan akses tanpa batas. Simpan API key di tempat yang aman, hindari menaruh kredensial di kode publik, dan tinjau reputasi serta praktik keamanan penyedia layanan. Jangan lupa mengevaluasi integrasi secara berkala, termasuk mencabut akses yang sudah tidak digunakan. Dengan pengelolaan yang tepat, bisnis tetap bisa menikmati manfaat ekosistem digital tanpa membuka pintu akses yang tidak diperlukan.
Baca juga:
Cara Mengevaluasi Keamanan Website Tanpa Harus Menjadi Ahli Cyber Security
Mulai dari Pemeriksaan HTTPS dan Konfigurasi Dasar
Pemilik bisnis bisa memulai pemeriksaan keamanan website dari hal-hal mendasar. Pastikan sertifikat HTTPS masih valid, periksa masa berlakunya, dan pastikan akses HTTP dialihkan ke HTTPS dengan benar. Perhatikan juga mixed content, yaitu kondisi ketika halaman HTTPS masih memuat sumber daya tertentu melalui HTTP. Masalah ini dapat mengurangi perlindungan pada sebagian konten atau fungsi halaman. Pemeriksaan tersebut membantu menemukan masalah konfigurasi, tetapi tidak bisa menggantikan audit keamanan menyeluruh. Jadi, jangan langsung merasa aman hanya karena browser menampilkan ikon gembok.
Periksa Akses, Pembaruan, dan Kondisi Backup
Buat daftar pemeriksaan rutin agar pengelolaan keamanan website tidak bergantung pada ingatan tim. Mulai dari memastikan MFA aktif, meninjau akun administrator, memeriksa pembaruan komponen, dan mengevaluasi log yang tersedia. Selanjutnya, uji apakah backup bisa dipulihkan dengan baik. Dokumentasikan hasil pemeriksaan, perubahan konfigurasi, dan tindak lanjut yang diperlukan. Cara ini membantu pemilik bisnis mengetahui kondisi website secara lebih terukur sekaligus memudahkan koordinasi dengan tim teknis. Jika menemukan masalah, prioritaskan penanganannya berdasarkan dampak terhadap data, operasional, dan pelanggan.
Kapan Website Membutuhkan Security Audit Profesional?
Ada beberapa tanda yang tidak boleh diabaikan, seperti aktivitas login yang tidak wajar, perubahan file tanpa izin, peringatan malware, atau indikasi kebocoran data. Website yang lama tidak diperbarui dan belum pernah menjalani pemeriksaan keamanan juga layak dievaluasi. Dalam kondisi tersebut, security audit profesional dapat membantu mengidentifikasi kerentanan dan menentukan prioritas perbaikan. Pengujian harus dilakukan dengan izin pemilik sistem serta ruang lingkup yang jelas agar tidak mengganggu operasional. Hasilnya kemudian bisa digunakan untuk menyusun rencana mitigasi yang realistis, sesuai risiko dan kebutuhan bisnis.
Membangun Keamanan Website sebagai Kebiasaan, Bukan Proyek Sekali Jadi
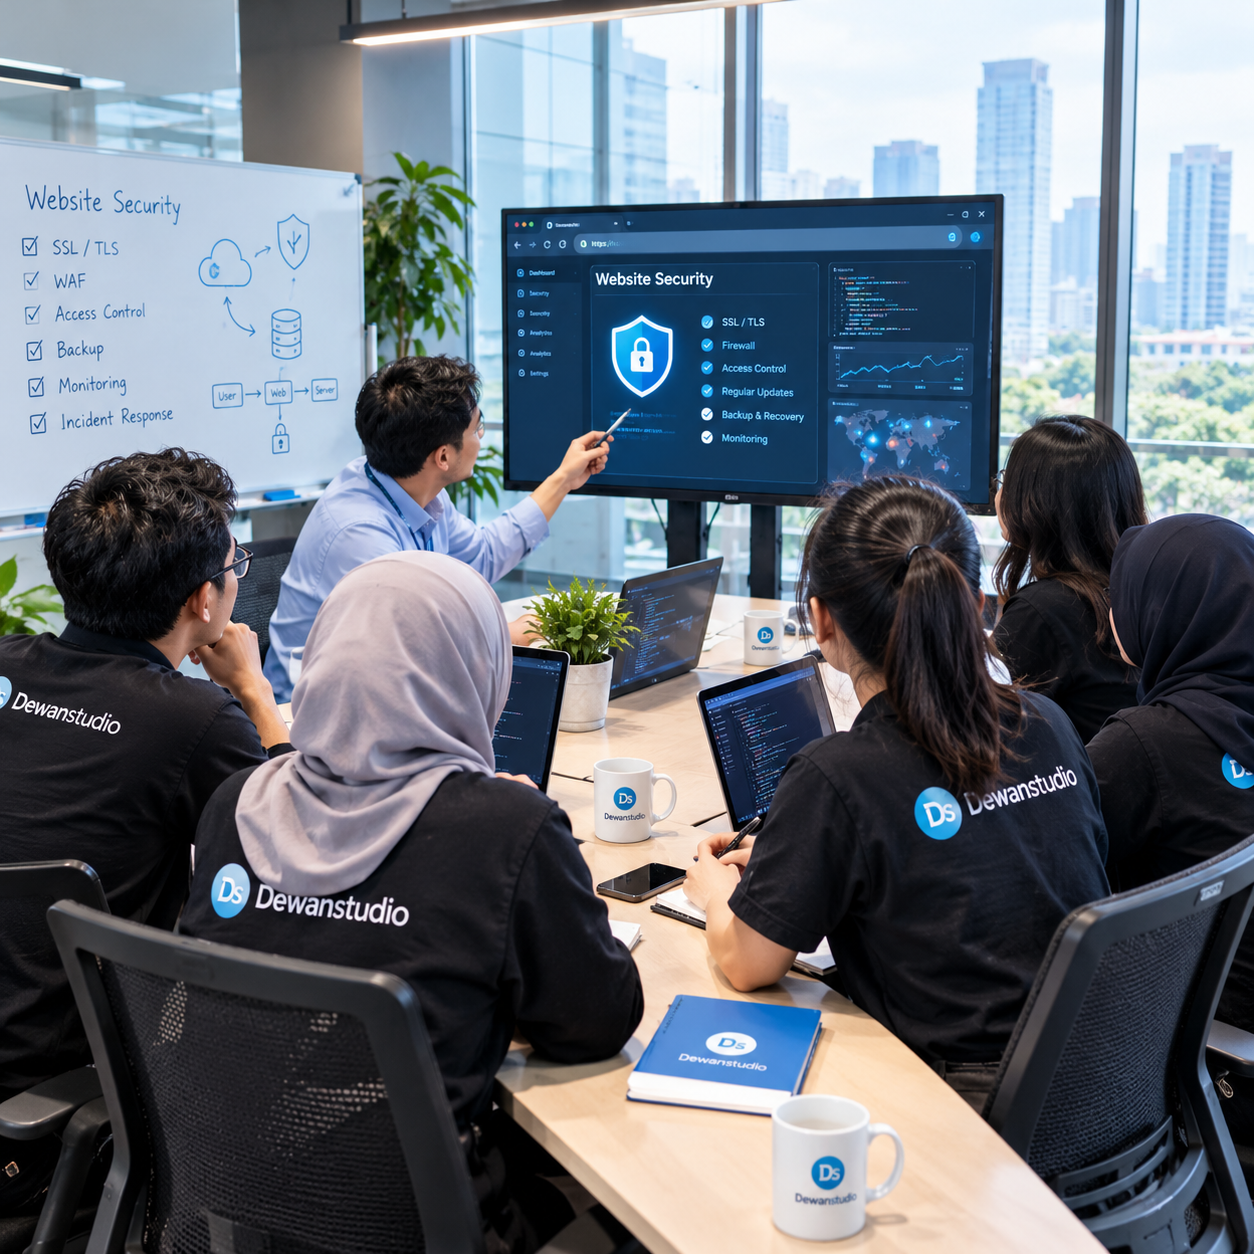
Sesuaikan Proteksi dengan Risiko dan Data Bisnis
Setiap website memiliki kebutuhan keamanan yang berbeda. Website company profile mungkin lebih berfokus pada perlindungan dashboard dan formulir kontak, sedangkan e-commerce perlu menjaga transaksi serta data pelanggan. Portal pelanggan dan aplikasi bisnis juga membutuhkan pengaturan akses yang sesuai dengan jenis informasi yang dikelola. Karena itu, petakan aset digital, data penting, hak akses, dan dampak yang mungkin muncul jika terjadi insiden. Dari sana, bisnis bisa menentukan prioritas perlindungan berdasarkan risiko, bukan sekadar mengikuti tren teknologi atau memasang sebanyak mungkin fitur keamanan.
Jadikan Maintenance Bagian dari Strategi Website Jangka Panjang
Keamanan website perlu dijaga melalui maintenance yang konsisten. Pembaruan sistem, pemeriksaan konfigurasi, evaluasi hak akses, backup, dan monitoring sebaiknya menjadi bagian dari rutinitas pengelolaan website. Dewanstudio memandang pengembangan dan maintenance sebagai proses berkelanjutan yang perlu memperhatikan keamanan, performa, serta pengalaman pengguna. Dengan evaluasi berkala, tim dapat mengenali potensi masalah sebelum berkembang menjadi gangguan serius. Website pun tidak hanya siap mendukung kebutuhan bisnis hari ini, tetapi juga lebih mudah beradaptasi ketika fitur, integrasi, dan jumlah penggunanya bertambah.
Keamanan Website Adalah Tanggung Jawab Bersama
Menjaga keamanan website bukan pekerjaan satu orang atau satu tim saja. Pemilik bisnis perlu menetapkan prioritas dan kebijakan akses, tim internal harus mengikuti prosedur yang berlaku, sedangkan penyedia layanan dan web developer bertanggung jawab sesuai peran serta ruang lingkup pekerjaannya. Jika risiko semakin kompleks, dukungan spesialis keamanan dapat membantu mengidentifikasi dan menangani kerentanan. Kolaborasi ini penting karena ancaman dan kebutuhan bisnis terus berubah. Dengan evaluasi rutin serta pembagian tanggung jawab yang jelas, keamanan website bisa menjadi bagian dari budaya kerja, bukan sekadar proyek yang dianggap selesai setelah website diluncurkan.
Baca juga:
Website Live? Ini Alasan Maintenance Website Tetap Dibutuhkan
Ikon Gembok Bukan Jaminan Anti-Hacker!
HTTPS merupakan fondasi penting dalam keamanan website karena membantu melindungi komunikasi antara browser dan server. Namun, koneksi terenkripsi tidak otomatis membuat aplikasi, database, akun administrator, dan seluruh sistem bebas dari ancaman. Website bisnis tetap membutuhkan perlindungan berlapis agar risiko peretasan, kebocoran data, dan gangguan operasional dapat dikurangi. Mulailah dari langkah yang realistis: perbarui CMS dan plugin, gunakan password unik, aktifkan MFA, batasi hak akses, serta siapkan backup yang rutin diuji. Lengkapi upaya tersebut dengan firewall, monitoring, dan evaluasi keamanan berkala sesuai kebutuhan bisnis. Jika muncul indikasi serangan atau kerentanan yang sulit ditangani sendiri, pertimbangkan audit profesional dengan ruang lingkup yang jelas.
Pada akhirnya, keamanan website bukan sekadar urusan teknis, melainkan bagian dari investasi digital dan kepercayaan pelanggan. Bersama Dewanstudio, bisnis dapat mempertimbangkan keamanan sejak pengembangan hingga maintenance agar website lebih siap menghadapi risiko yang terus berkembang. Sebab, website yang bagus bukan cuma terlihat meyakinkan saat dibuka, tetapi juga dikelola dengan serius di balik layar.
“Ikon gembok bikin pengunjung lebih tenang. Tapi kalau password admin masih pakai tanggal lahir, itu bukan security strategy. Itu undangan reuni buat hacker.”
Baca juga:
https://www.dewanstudio.com/website-bisnis-bata-digital-branding-dewanstudio/